Trivy:Aqua Security 的"多合一"开源安全扫描器
阅读时间: 大约 11 分钟
Trivy:Aqua Security 的”多合一”开源安全扫描器
在云原生供应链安全这个赛道上,“扫描器”一度是个碎片化的世界:扫镜像漏洞用一个工具、扫 IaC 错误配置用另一个、扫硬编码密钥再用第三个。Trivy(读作 “trigger” 的 tri + “envy” 的 vy)想做的是那个”一个命令扫全部”的入口。它由云安全公司 Aqua Security 开源(Apache-2.0),自述为 “a comprehensive and versatile security scanner”——既能扫目标(targets),也能找问题(scanners)。Koala 给它的评价是”多合一安全扫描神器”,并认为对企业级应用”是一个可靠的选择”。本文基于其 GitHub 仓库 aquasecurity/trivy 与官方文档截图,做一次冷静拆解。
一、背景:为什么需要”多合一”扫描器
容器与 Kubernetes 普及后,软件的”攻击面”从代码本身扩展到了多个层次:基础镜像里的 OS 包漏洞、语言依赖里的 CVE、Terraform/Kubernetes YAML 里的错误配置(比如 S3 桶公开、Pod 以 root 运行)、代码库里硬编码的 API Key、甚至软件许可证合规问题。如果每个层次用一套工具,CI 流水线会变成工具拼凑的大杂烩,结果格式不统一、告警互相重复。
Trivy 的切入点很直接:把”扫哪里”和”找什么”解耦成两个正交维度,用一个二进制覆盖。这也是它 README 里反复强调的结构——先列 targets,再列 scanners。
二、扫描矩阵:目标 × 发现
按官方 README,Trivy 的能力可以整理成一张二维表:
| 维度 | 官方列出的内容 |
|---|---|
| 扫描目标(targets) | 容器镜像、文件系统、Git 远程仓库、虚拟机镜像、Kubernetes 集群 |
| 能找什么(scanners) | OS 包与软件依赖(SBOM)、已知漏洞(CVEs)、IaC 问题与错误配置、敏感信息/密钥、软件许可证 |
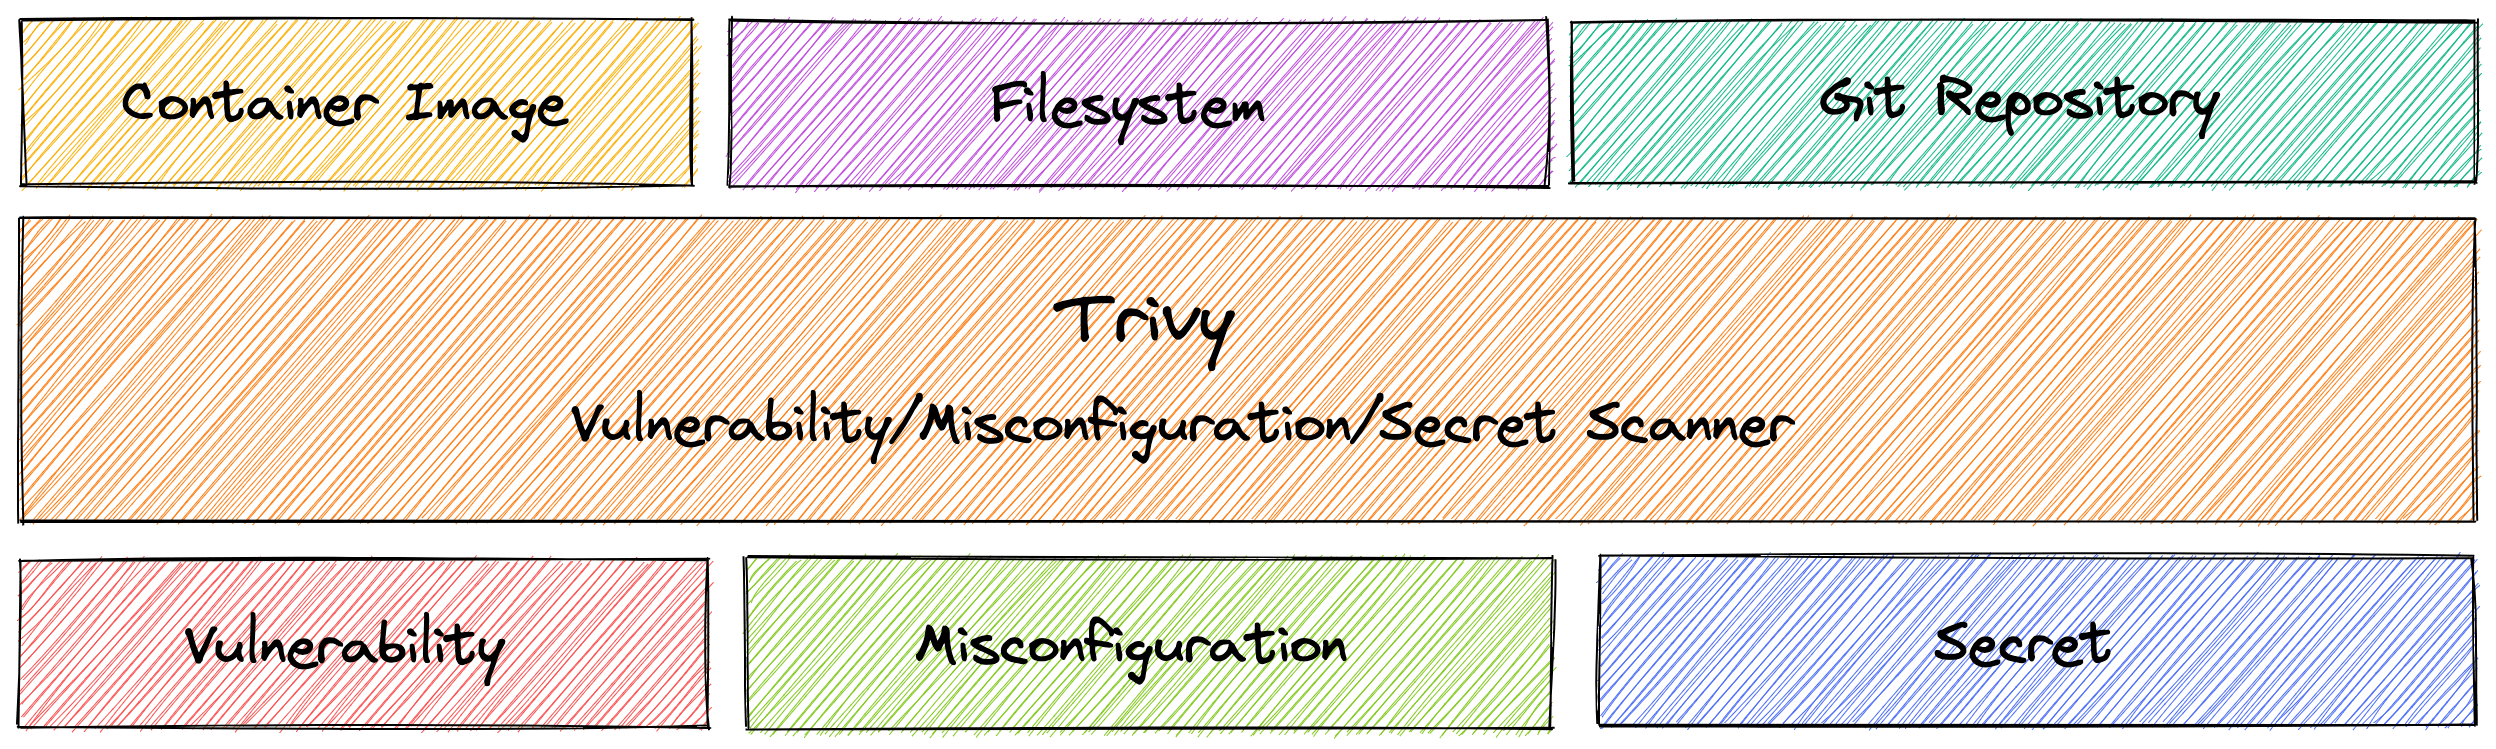
官方概览图(见首图)把这个矩阵画得很直观:上面一排是输入目标,中间是 Trivy,下面一排是三类主要发现。这种”目标 × 扫描器”的设计意味着你可以组合——例如只对本地项目目录同时跑漏洞、密钥、错误配置三类扫描,或者只对一个 K8s 集群出一份汇总报告。
三、用法:一条命令的门槛
Trivy 的上手门槛极低,README 给出的通用形式是:
trivy <target> [--scanners <scanner1,scanner2>] <subject>官方示例包括:
trivy image python:3.4-alpine                          # 扫一个容器镜像
trivy fs --scanners vuln,secret,misconfig myproject/    # 扫本地文件系统
trivy k8s --report summary cluster # 扫整个 K8s 集群出汇总安装渠道也覆盖主流方式:brew install trivy、docker run aquasec/trivy,或直接从 GitHub Releases 下载二进制。生态集成方面,README 明确列出 GitHub Actions、Kubernetes Operator、VS Code 插件三类入口,官方称完整清单见 Ecosystem 页面——这意味着它既能本地跑,也能嵌进 CI/CD 和开发编辑器。
四、真实输出长什么样
官方文档里 trivy k8s --report summary 的截图很能说明它的报告形态:
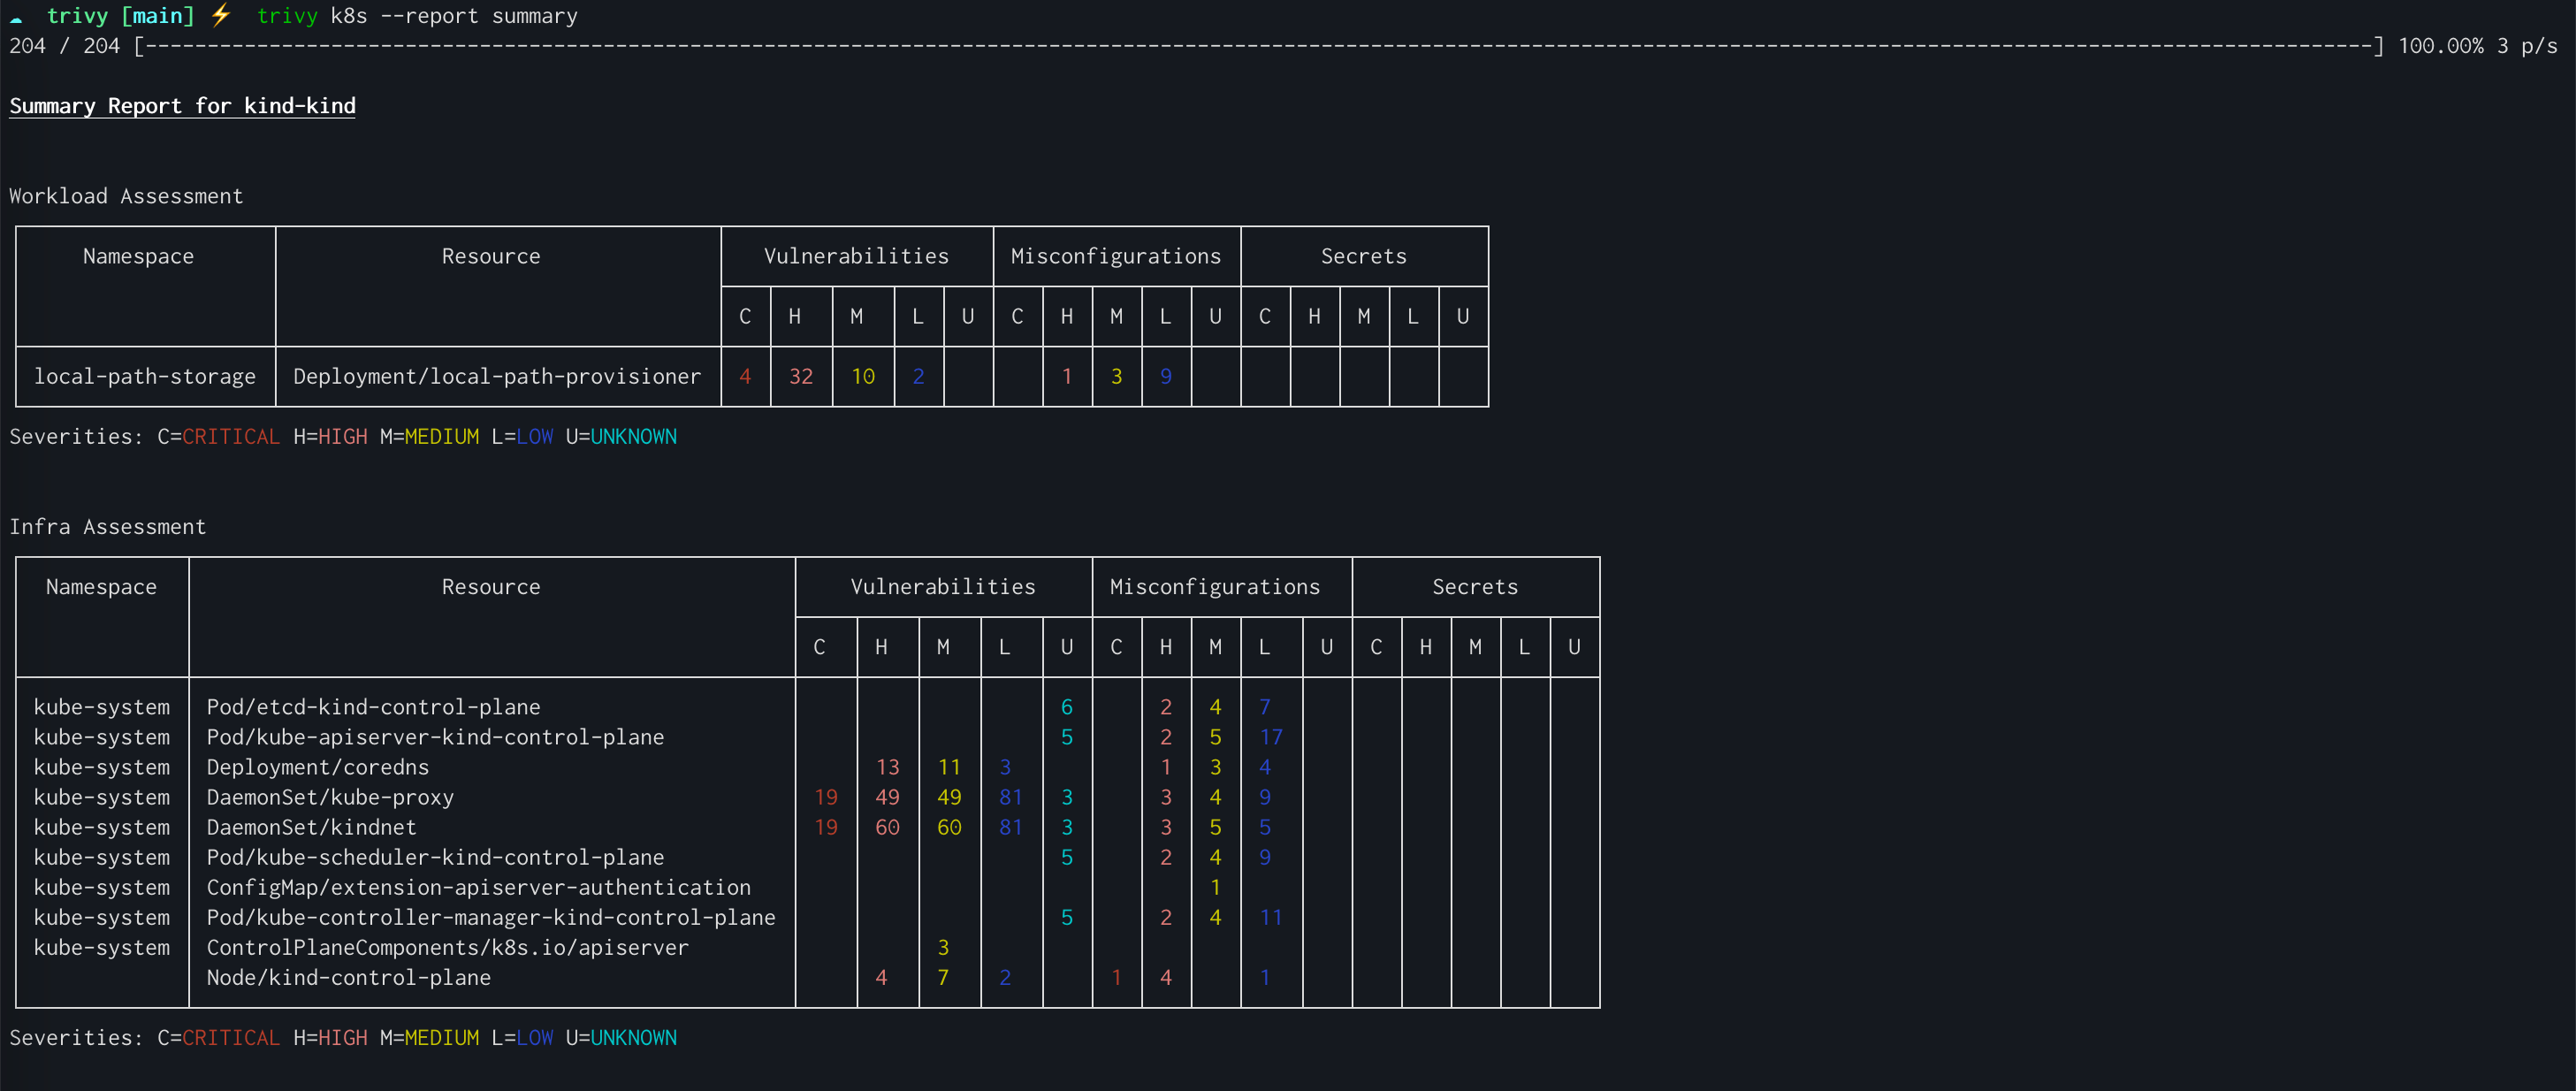
这张图里能读出几个工程细节:
- 它把结果拆成 Workload Assessment(工作负载,如 Deployment/DaemonSet)与 Infra Assessment(基础设施,如 etcd、apiserver、Node)两张表;
- 每类发现再按严重度 C=Critical / H=High / M=Medium / L=Low / U=Unknown 计数;
- 图中 kube-system 里的 kube-proxy、kindnet 等组件动辄出现 19/60/60/81 这样的高危数字——这既是它的价值(一眼看出集群面),也引出下文要讲的”噪音”问题。
五、评测方法批判:官方没强调的那些偏差
作为一个被企业广泛采用的扫描器,Trivy 的”准确”需要放在它的方法框架里看,有几个口径值得点破:
- CVE 命中 ≠ 可被利用。 漏洞扫描靠的是”版本号比对 CVE 数据库”,而不是实际验证可达性。一个 Critical CVE 如果在你的镜像里那个库根本没被编译进攻击路径,告警依然会报出来。这是所有版本比对型扫描器的通病,Trivy 也不例外。
- 错误配置的”基线”是 opinionated 的。 IaC 与 K8s misconfig 检查依赖一套规则库(官方对标 CIS Benchmark 等),规则本身有严格程度取向。截图里那种”几十个 Medium/Low”的报表,很大程度上是基线严格度造成的,而不是你的系统真有几十个洞。
- 官方同时卖商业版。 README 末尾明确写着:“If you liked Trivy, you will love Aqua”——Trivy 是 Aqua Security 商业安全平台的开源入口。这本身不是问题(Apache-2.0、能力完整),但使用者应意识到开源版与商业版在”整合、修复建议、优先级排序”上存在梯度,开源报表的”可直接行动性”往往需要自己再加工。
- Canary 构建的风险提示。 官方提醒每次 main 分支推送都会生成 canary 镜像/二进制,但”might have critical bugs, not recommended for production”——生产环境应使用正式 Release,而非跟随 main。
六、优势与局限
优势:
- 一个二进制覆盖全栈:镜像、文件系统、Git、VM、K8s 统一扫描,结果格式一致;
- 门槛极低:单命令、多安装渠道、CI/编辑器原生集成,落地快;
- 有商业公司背书与维护:Aqua Security 持续投入,CVE 数据库与规则库更新有保障,社区活跃(Issues/PR 量在开源安全工具里属第一梯队);
- SBOM 与许可证能力符合当前合规趋势,不只是”找洞”。
局限:
- 版本比对的固有误报:CVE 命中不等于可利用,需要人工 triage;
- 告警噪音:misconfig 规则偏严,大集群报表动辄成百上千条,需要自行设阈值与抑制策略;
- 开源版与商业版有梯度:自动修复、智能优先级等更”可行动”的能力在 Aqua 商业侧;
- 深度利用链验证不足:它擅长”发现”,不擅长”证明这条链真的能打穿你的系统”。
七、适合谁、怎么用最好
- 想要 CI 里一道安全门的团队:把
trivy image/trivy fs放进 GitHub Actions,对镜像与 PR 做基线扫描,性价比最高; - K8s 平台/SRE 团队:用
trivy k8s --report summary定期出集群面健康度,配合阈值设告警; - 合规与 SBOM 需求:用它生成 SBOM、扫许可证,满足供应链合规审计;
- 不适合:把它的报表当成”无需人工复核的漏洞清单”直接打给开发——那样收获的是大量误报和抵触。正确姿势是把它当”第一道筛查”,Critical/High 进流水线卡点,Low/Medium 进趋势看板。
八、它意味着什么
Trivy 代表了云原生安全工具的一个成熟方向:不再追求”最精准的单一扫描”,而是追求”最广覆盖、最低门槛的统一入口”。它的成功(被大量企业采用、成为 GitHub Actions 里最常见的扫描器之一)说明:在安全左移的时代,“能被顺手跑起来”往往比”绝对精准”更有落地价值。对中小团队而言,它几乎是当前做供应链安全基线的默认选择——但前提是你理解它的报表是”线索”而非”判决”,并愿意为误报付一点人工复核的成本。