kubectl-ai:Google Cloud 开源的自然语言 K8s 助手
阅读时间: 大约 11 分钟
kubectl-ai:Google Cloud 开源的自然语言 K8s 助手
Kubernetes 的学习曲线,很大程度是 kubectl 那套冗长、参数繁多的命令。“看下 nginx 应用日志”可能要你记住 kubectl logs、-n、--tail、-l 选择器一整套。把自然语言直接变成 K8s 操作,成了 AI 落地基础设施的一个热门切口。由 GoogleCloudPlatform 开源的 kubectl-ai(Apache-2.0)就是其中之一,定位很直接:“an intelligent interface, translating user intent into precise Kubernetes operations”。Koala 认为它”由 K8s 专家谷歌云开源,显得更有竞争力”。本文基于其 GitHub 仓库 GoogleCloudPlatform/kubectl-ai 与官方演示做分析。
一、背景:为什么是 Google 来做这件事
把 LLM 接到 kubectl 上,社区项目并不少。但这个方向有个特殊门槛:K8s 操作是有副作用的——一句”删掉那个 deployment”如果被误解,后果是生产事故。Google 作为 GKE 的运营方和 K8s 的主导者之一,来做这个工具,天然带两层信任:一是它最懂 K8s API 的语义边界,二是它自己的 Gemini/Vertex AI 与 GKE 有原生集成。这也是 Koala 说它”更有竞争力”的潜台词。
二、它怎么工作:意图 → 工具调用 → 执行
kubectl-ai 的本质是一个 LLM + 工具(tool use) 的 CLI。它不靠 LLM”背出”命令,而是把 kubectl 和 bash 作为内建工具交给模型,由模型决定调用哪个工具、传什么参数,然后真正执行并把结果回灌给模型做下一步推理。
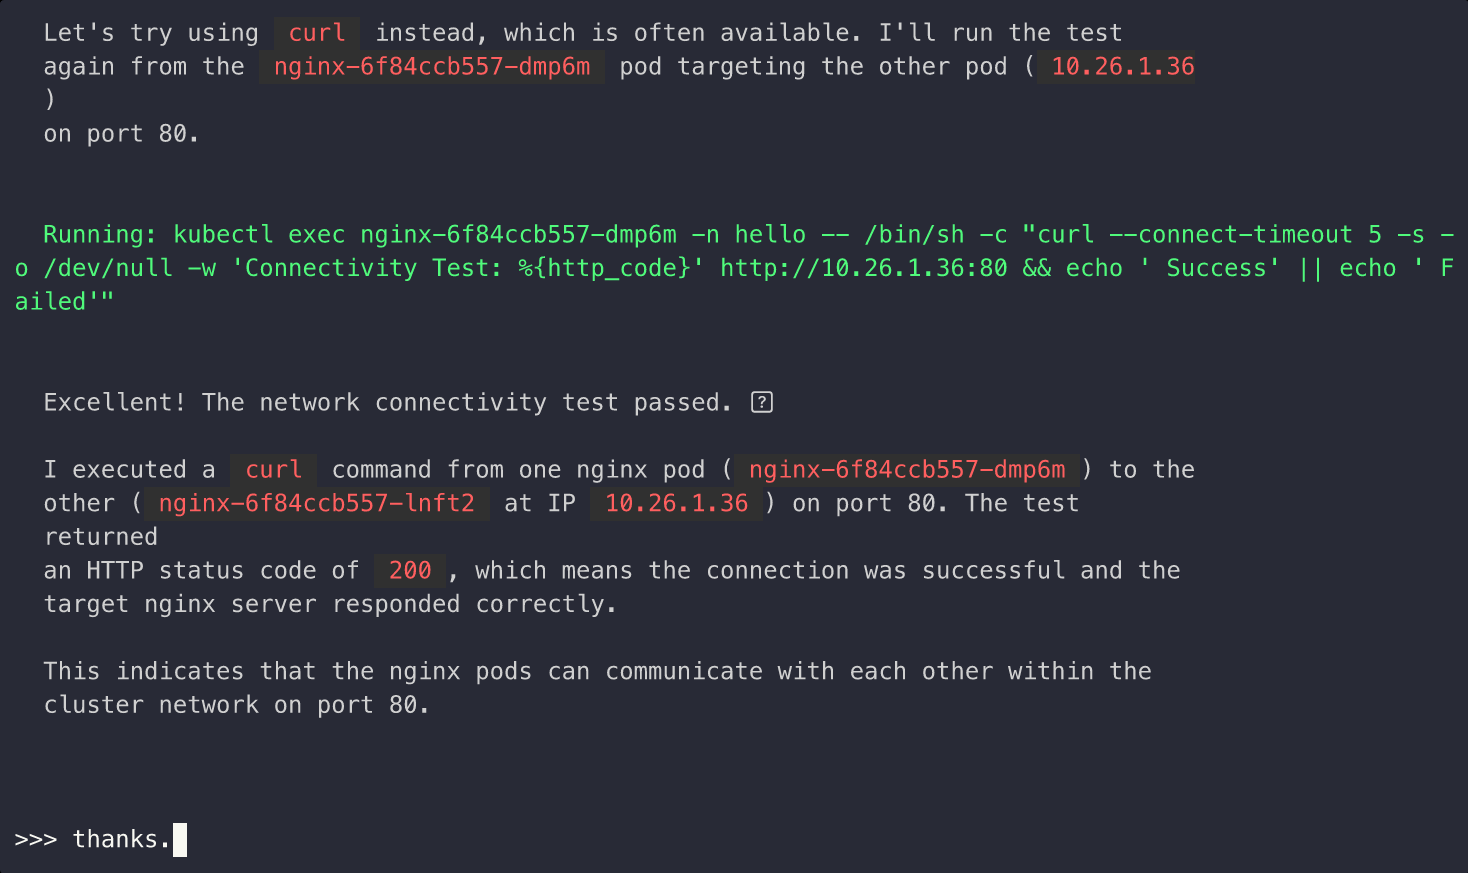
首图的演示完整展示了这个循环:用户用自然语言要求”对 nginx 做网络测试”,模型先尝试、发现 curl 更通用,于是自己拼出:
kubectl exec nginx-6f84ccb557-dmp6m -n hello -- /bin/sh -c "curl --connect-timeout 5 -s -o /dev/null -w 'Connectivity Test: %{http_code}' http://10.26.1.36:80 ..."执行后得到 HTTP 200,模型再用自然语言解释”两个 nginx Pod 在集群网络 80 端口互通成功”。关键在于:它展示了推理过程、执行了真实命令、并对结果做了归因,而不是只给你一段命令让你自己贴。
三、安装与模型选择
安装很轻量(Linux/Mac):
curl -sSL https://raw.githubusercontent.com/GoogleCloudPlatform/kubectl-ai/main/install.sh | bash也支持 Krew。模型侧是它的一大卖点——官方支持多家 provider:
| 类别 | 支持的 provider |
|---|---|
| 云厂商 | Gemini(默认)、Vertex AI、Azure OpenAI、Bedrock |
| 其他商业 | OpenAI、Grok |
| 本地/私有 | Ollama、llama.cpp |
默认用 Gemini,可通过 --model 切换,例如 --model gemini-2.5-pro 或更快的 gemini-2.5-flash。这意味着你既可以用 Google 的模型,也可以切到 OpenAI,或者为了数据合规直接对接本地 Ollama——对企业私有化场景很重要。
四、交互形态与工程化细节
仓库 README 显示它不止是”一句一答”:
- 交互式会话:
kubectl-ai进入聊天模式,多轮问题共享上下文; - 一次性任务:
--quiet "fetch logs for nginx app in hello namespace",适合脚本化; - 管道组合:
cat error.log | kubectl-ai "explain the error",可接 Unix 管道; - 会话持久化:
--new-session / --list-sessions / --resume-session / --delete-session,跨次运行保留上下文; - 配置文件:
~/.config/kubectl-ai/config.yaml统一管理默认模型与工具路径,命令行 flag 优先级最高; - 自定义工具:除内建
kubectl、bash外,可在tools.yaml里扩展自己的工具; - MCP 双向:v0.0.12 起支持 MCP Client 模式连接外部 MCP Server,也支持 MCP Server 模式把自己暴露给别的 AI 客户端;
- Docker 镜像:提供容器化运行环境,可直连 GKE。
五、评测方法批判:安全边界与”看似聪明”的风险
这是这类工具最该较真的地方:
- 它真的会执行命令。 内建工具是
kubectl和bash,意味着模型不仅能get/describe,还能delete、apply、exec、改资源。演示里它主动拼了一条kubectl exec ... curl——这种”AI 自主选择并执行有副作用命令”的能力,既是卖点也是风险源。生产集群上,权限边界(你的 kubeconfig 给了它什么)就是它的天花板。 - 演示是受控的。 官方 GIF 展示的是”一次成功的网络诊断”,这是最讨喜的路径;它没有展示模型误解意图、选错命名空间、或在多集群上下文里指错地方的失败案例。真实使用中这些都会发生。
- 模型能力决定上限。 它只是个壳,推理质量完全取决于你接的 LLM。用 flash 小模型和用 pro 大模型,在”复杂排障”上的表现差距巨大;本地 Ollama 模型在 K8s 这种专业语义上可能不如云模型准。
- 成本与上下文。 K8s 排障往往要读大量 Pod 日志和 describe 输出,这些都会进上下文 token,频繁调用商业模型的费用不低——这也是它支持本地模型的现实动机。
六、优势与局限
优势:
- Google/原生 K8s 语义:对 K8s API 的理解更对口,不是泛泛的”AI 加壳”;
- 模型可插拔 + 本地可跑:Gemini/OpenAI/Bedrock/Ollama 都能接,满足不同合规与成本要求;
- 工具链完整:会话持久化、自定义工具、MCP 双向、Docker、配置文件,工程化考虑周到;
- 开源 Apache-2.0:可自由内嵌与二次开发。
局限:
- 有副作用执行权:在生产集群上必须严格限制 kubeconfig 权限,误删风险真实存在;
- 演示偏理想:缺少失败案例与错误恢复的展示;
- 质量依赖底层 LLM:换模型体验波动大;
- 上下文成本:排障读大量日志会快速消耗 token。
七、适合谁、怎么用才安全
- K8s 初学者/平台工程师:用它把”我想知道……”翻译成正确命令,顺带学习 kubectl 用法;
- 排障加速:
cat error.log | kubectl-ai "explain"这类管道用法很省事; - 安全姿势:生产集群用只读 kubeconfig 跑它;需要写操作时,先让它”给出命令我确认”,再放行;把它当”会解释的智能 kubectl”,而不是”自动运维 agent”。
- 不适合:把它直接接在管理员权限的生产集群上做无人值守自动化——那是事故配方。
八、它意味着什么
kubectl-ai 是”AI for Infrastructure”从聊天走向执行的一个标志:LLM 不再只是回答”kubectl logs 怎么用”,而是直接理解你的意图、拼出并执行命令、再解读结果。Google 亲自下场,说明大厂把这看作 K8s 人机交互的下一个范式。但它也提醒我们:当 AI 拿到了对生产系统的执行权,“它说得对不对”就不再是体验问题,而是权限与审计问题。工具本身优秀,真正的护栏在你给它的 kubeconfig 权限和你的确认习惯里。