GoNIX:把整个用户态用 Go 写一遍的类 UNIX 系统
阅读时间: 大约 15 分钟
GoNIX:把整个用户态用 Go 写一遍的类 UNIX 系统
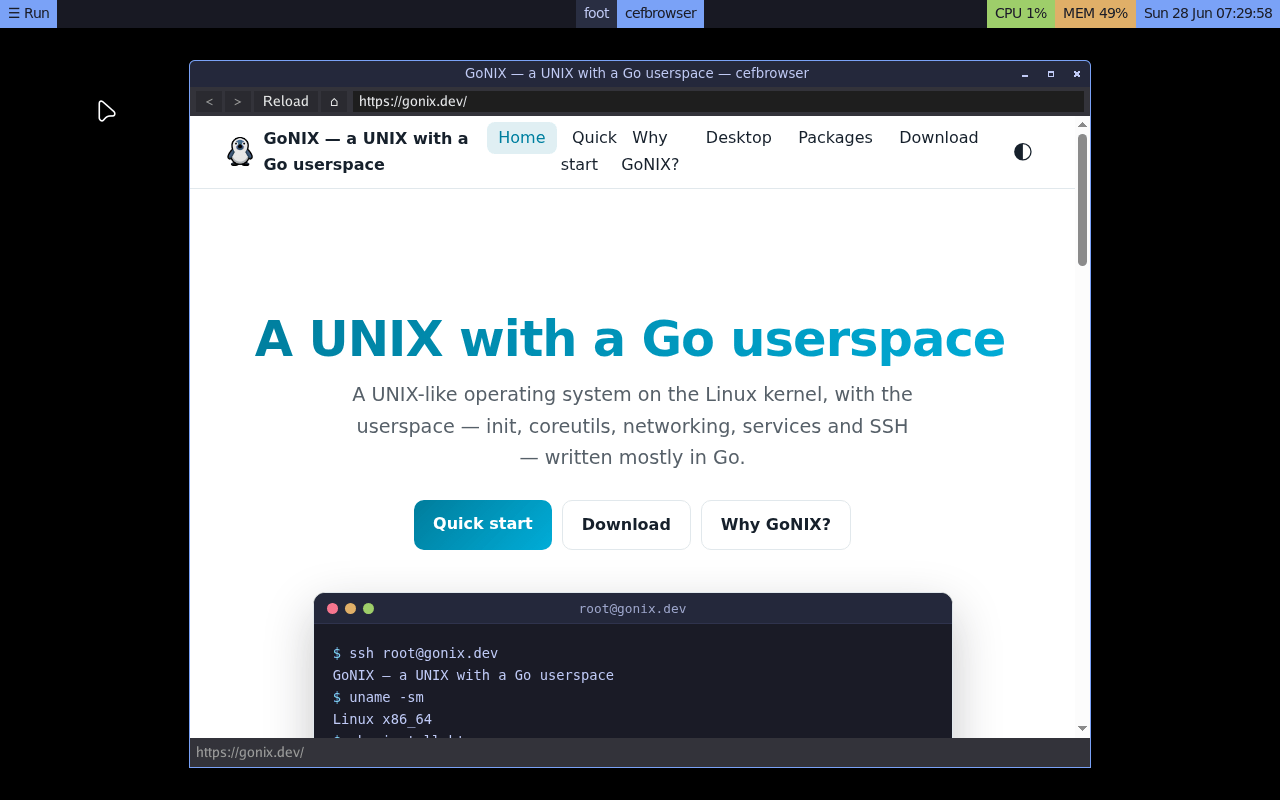
绝大多数通用操作系统的用户态是几十年层层累积的 C 代码拼贴:init 脚本、BusyBox、Dropbear、systemd、各种守护进程各自为政。GoNIX 提出了一个更直接的问题——如果内核之上那一层由人维护、人交互的用户态,全部用一门小而内存安全、可静态链接的语言(Go)重写一遍,会是什么样子?2026 年 10 月 15 日,独立评测站 console.dev 的 David Mytton 对 GoNIX 做了一次简短评审;本文基于 GoNIX 官网(gonix.dev)一手资料与该评审,梳理其架构、可核对数字与官方自己承认的边界。
一、背景动机:一门语言读完整套基础系统
官网「Why GoNIX?」把动机讲得很直白:Linux 内核本身足够优秀,GoNIX 保留它;争议只发生在内核之上——也就是用户每天打交道、也最容易被历史包袱拖住的那一层。传统发行版的问题不是功能缺失,而是可读性差:一个想理解系统如何启动的人,需要在几十年的 C、init 脚本和不同年代的服务管理器之间来回钻。
GoNIX 的论点是:用 Go 写用户态,可以让基础系统「一个下午从头读到尾」(官方原话:a base system you can read end to end in an afternoon),默认获得内存安全,并通过 CGO_ENABLED=0 交叉编译出静态镜像。它同时继承了 uLinux(一个微缩、云原生 Linux)的 CRUX 风格 ports 树与构建方式:uLinux 提供 ports 树、pkg 包管理器和 pkgs.ulinux.org 仓库,GoNIX 是建在其上的操作系统。
二、是什么:Linux 内核 + Go 用户态
GoNIX 不是新内核,也不是微内核实验:它启动一个较新的 Linux 内核,随后把控制权交给一个 Go 编写的 init 作为 PID 1。从这里开始,系统几乎全是 Go:
- PID 1 是 Go:
init完成switch_root、挂载文件系统、设备设置、网络、服务监督、getty 与关机,没有 init 脚本,也没有独立的服务管理器; - 用户态是一个 Go 二进制:busybox 风格的
coreutils通过软链接挂在几十个名字下,每个 applet 都是一个小 Go 程序; - 网络、设备、SSH 都是 Go:DHCP 与 netlink 网络、udev 风格设备节点、内置 SSH 服务器,主要基于标准库和少量依赖,而不是一堆守护进程;
- C 只在不可避免处出现:浏览器、Wayland 合成器、系统库仍是 C,GoNIX 用 musl 从源码构建它们,并把每一个登记为自己
pkg系统里的包。
换句话说,分界线划在「基础系统是 Go,你在上面安装什么随你」。
三、技术机制
3.1 从 PID 1 到登录提示约 20ms
官方在首页、下载页与快速开始页反复给出同一个数字:内核把 init 拉起来之后,Go 的 init 挂载文件系统、扫描设备、拉起网络并启动所有服务,约 20ms 到达登录提示(「Boot complete in 20 ms」,从内核启动它的时刻起算)。实现上,它在 initramfs 之上堆叠一个可写层而不是复制 initramfs,启动路径上不跑任何 shell 脚本。
3.2 pkg:Go 写的包管理器,支持原地升级
pkg 是 CRUX 风格、用 Go 写的包管理器,带签名二进制仓库、依赖解析、校验和验证,并能对运行中的系统做原地升级。它是「二进制优先、需要时从源码构建」的混合模式:仓库里每个包都提供预编译二进制;某个 port 没有预编译产物时,就在设备上用 GoNIX 自带的小型 C 工具链(musl 与 tcc)和 Go 工具链现场构建。包是未压缩的 tar 归档(name#version-release.tar.gz),安装记录在 /var/db/pkg 数据库,版本号按 dpkg 风格比较,升级只向前走。
仓库索引与 ports 树用 minisign 签名,pkg update 在信任之前先与系统内 /etc/pkg/keys 的公钥核对,未签名或被篡改的仓库会被拒绝。值得注意的是自升级设计:GoNIX 自己的基础系统(coreutils、init、pkg 本身)也是版本化包,pkg upgrade coreutils 直接替换运行中的用户态;只有 PID 1 的 init 要等下一次重启。
3.3 Library 镜像:让用户态「消失」
除了完整系统,GoNIX 还提供 Library image:把任意一个 Go 程序连同精简内核和一个迷你 init 打包成单个可启动 ISO,不带 shell、coreutils 或任何其他用户态,程序本身就是全部。官网示例中 gonix pack . 产出 hello.iso(示例输出标注 18.9 MB),gonix run 下显示「Booted hello in 2ms」。内核按虚拟机专门裁剪:官方称 amd64 约 4 MB、arm64 约 9 MB;arm64 上约十分之一秒到达 init,init 在毫秒级把程序跑起来。init 负责失败重启(带退避),无事可做时直接关机,适合一次性批处理 VM。
3.4 服务器与软件渲染桌面
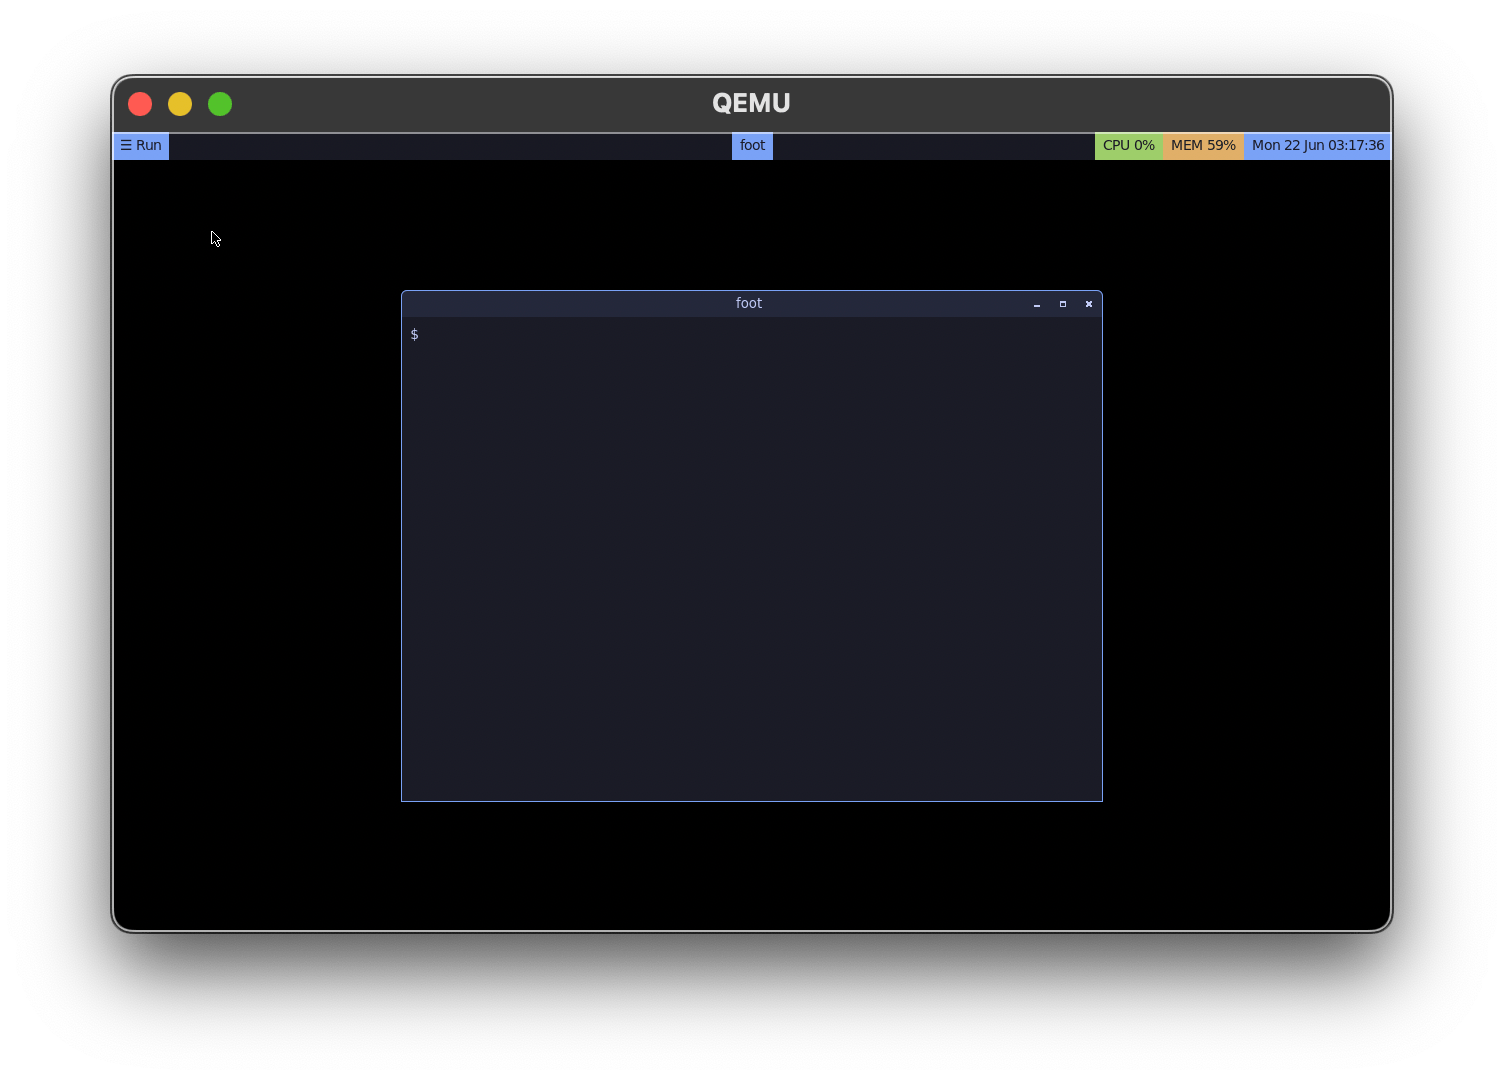
GoNIX 既可以启动成服务器,也自带一个完全从自身包树源码构建的 Wayland 桌面:labwc(Openbox 风格、基于 wlroots/pixman 软件渲染)、foot 终端、fuzzel 启动器、yambar 状态栏加 wbg 壁纸。目标场景是虚拟机,因此整条链路走软件渲染(virtio-gpu、KMS dumb buffer、wlroots pixman 渲染器),摘掉了整个 Mesa/LLVM/GL 依赖树,普通 QEMU VM 不需要 GPU 直通就能启动桌面。桌面背后是 44 个库 port(从 zlib 到 pango),每个都对着下层的 GoNIX 库而不是宿主发行版构建。
四、关键数据(均来自官网,口径见下节)
| 项目 | 官方数值/表述 | 出处 |
|---|---|---|
| PID 1 到登录提示 | 约 20 ms(内核启动 init 起算) | 官网首页/下载页/快速开始 |
| 支持架构 | amd64、arm64(同一套包) | 官网首页/下载页 |
| Library 示例镜像 | hello.iso 18.9 MB(示例输出) | library.html |
| 裁剪内核体积 | amd64 约 4 MB、arm64 约 9 MB | library.html |
| 桌面库 port 数量 | 44 个(zlib 到 pango) | desktop.html |
| C 工具链 | musl + tcc,Go 侧 CGO_ENABLED=0 静态链接 | about.html/packages.html |
| SSH 认证 | 仅公钥;控制台 root/gonix,网络上不接受口令 | quickstart.html |
| 仓库签名 | minisign 签名索引与包,sha256 逐包校验 | packages.html/download.html |
五、评测方法与口径偏差
需要先说明评价来源的性质:console.dev 是一个工具/系统目录式评测站,这篇 2026-10-15 的评审是编辑主观简介(What we like / Tradeoffs),不是性能基准测试,没有跑分、没有与其他发行版的同场对比,也没有给出内存占用、镜像体积等实测数字。因此上文所有数字都来自 GoNIX 官网自述,属于「官方称」口径,而非第三方复测:
- 20ms 是官方自测口径:它从内核把 init 拉起的时刻起算,不含内核自身解压与初始化时间,也没有披露硬件规格、内核版本与测量脚本;不同云主机、不同存储后端下结果会浮动,不能直接当作「启动比 systemd 快 X 倍」的证据。
- 「全 Go」是有边界的全称判断:官网自己承认浏览器、合成器、系统库仍是 C,只是这些 C 由 musl 从源码构建并纳入自身包管理;标题里的「Go userspace」准确说法是「基础系统为 Go,上层应用不受限」。
- 18.9 MB 与 2ms 是示例输出:来自官网 hello 示例,体积随打包的 Go 程序本身变化,2ms 是示例程序启动耗时,不代表任意业务应用。
- 网络可用性差异:官网明确,VirtualBox 的实验性 ARM 目标不暴露随机数源(无 RNG),内核 CRNG 无法初始化,需要安全随机数的 SSH 主机密钥生成会阻塞,此时只能控制台登录;QEMU/KVM 与主流云厂商提供 virtio-rng,不受此限。
六、适用 / 不适用场景
适合:
- 想在一门语言内读完整套基础系统、做 Go 系统编程练习的开发者;
- 云上极简部署:单个 Go 程序打包成微 VM,一次性任务跑完即停;
- 追求小攻击面、快速启动的自定义服务器实验;
- 对供应链审计有兴趣的人:整个基础系统可读,C 组件也全部从源码经自身仓库构建。
不适合:
- 作为日常桌面主力发行版(官网原话:GoNIX isn’t trying to replace your daily driver distro);
- 需要海量现成二进制包、图形驱动生态或硬件兼容面的生产环境;
- 没有 RNG 设备的虚拟机(如 VirtualBox 实验性 ARM)上要求 SSH 远程管理的场景。
七、客观分析:优势与局限
优势:
- 可读性与一致性:PID 1、coreutils、网络、设备、SSH 同一门语言、静态链接,理解成本显著低于拼贴式发行版;
- 原地升级 + 签名供应链:运行中替换用户态,索引与包 minisign 签名、sha256 逐包校验,未签名仓库直接拒绝;
- 双架构与多种启动形态:amd64/arm64 同包,支持 BIOS ISO、UEFI ISO、裸内核+rootfs、自定义云 ISO;
- 软件渲染桌面绕开 GL 栈:无 Mesa/LLVM 依赖,纯 VM 即可出图,对云桌面实验友好;
- Library 镜像形态独特:单文件 hybrid ISO(BIOS/UEFI/磁盘/U盘/直启),免 Docker、免 root 打包。
局限(含官方承认项):
- C 无法完全消除:浏览器、合成器、系统库仍需 musl 编译 C 代码,「全 Go」只覆盖基础系统层;
- 生态远不及主流发行版:包仓库规模、硬件驱动、现成软件数量与 Debian/Alpine 等不在一个量级,官网也将其定位为展示性实验而非替代品;
- 面向 VM 的裁剪代价:内核只带常见 hypervisor 需要的驱动(virtio 为快路径),无加载模块,裸机硬件支持有限;
- 启动数字缺第三方复测:20ms、4MB/9MB 内核均为官方自述,无公开基准;
- ARM 生态脆弱点:VirtualBox ARM 无 RNG 导致 SSH 不可用,平台兼容仍在打磨。
八、它意味着什么 / 谁该关注
GoNIX 的价值不在于「取代某个发行版」,而在于证明了一件事:用一门内存安全、静态链接的现代语言把传统 UNIX 用户态重写一遍,从启动到包管理到桌面都能跑通。它对两类人有实际意义:做 Go 系统编程与教学的人,可以拿它当可通读的范本;做云原生极简工作负载的人,可以评估 Library 镜像这种「程序即整机」的部署形态。对普通用户,它目前仍是一个有趣的工程实验——console.dev 评审给出的定位也是「想拥有 Go 用户态的 UNIX-like 系统的开发者可以考虑」,而不是生产推荐。