Apple Container:苹果官方给 Mac 的 Linux 容器,一个容器一个轻量虚拟机
阅读时间: 大约 9 分钟
Apple Container:苹果官方给 Mac 的 Linux 容器,一个容器一个轻量虚拟机
长期以来,Mac 上跑 Linux 容器几乎等于装 Docker Desktop——它背后是一个统一的大 Linux 虚拟机,所有容器挤在里面共享内核。苹果官方推出的 container(Apple Container)换了个思路:用纯 Swift 编写、基于 macOS 虚拟化框架,为每个你创建的容器单独起一个轻量级 Linux 虚拟机。它消费和产出 OCI 标准镜像,可与现有容器生态互通。本文基于苹果官方 GitHub 仓库(apple/container)与技术概览文档,做一次冷静拆解。
一、背景动机:Mac 容器的”大一统 VM”痛点
开发者在本地用容器,是为了让本地环境尽量贴近数据中心;CI/CD 用容器做可复现构建;数据中心用编排平台跑容器。这一切之所以能跨厂商互通,靠的是 OCI(Open Container Initiative)这套镜像与运行时标准。
传统 Mac 方案的痛点在于:一个大 VM 里塞所有容器,隔离性是”容器级”而非”虚拟机级”,且你想挂载哪些数据,往往得预先全部塞进大 VM。苹果的差异化就是把隔离粒度做细。
二、是什么:Swift 写的 CLI + Containerization 包
container 是一个命令行工具:
- 语言:Swift(仓库语言占比 98.2%),针对 Apple silicon 优化;
- 许可证:Apache-2.0;
- 镜像:消费与产出 OCI 兼容镜像,可从任意标准 registry pull/push,构建出的镜像能在任何 OCI 兼容运行时跑;
- 底层:基于开源的 Containerization Swift 包做容器、镜像、进程管理;
- 上手:下载签名安装包后
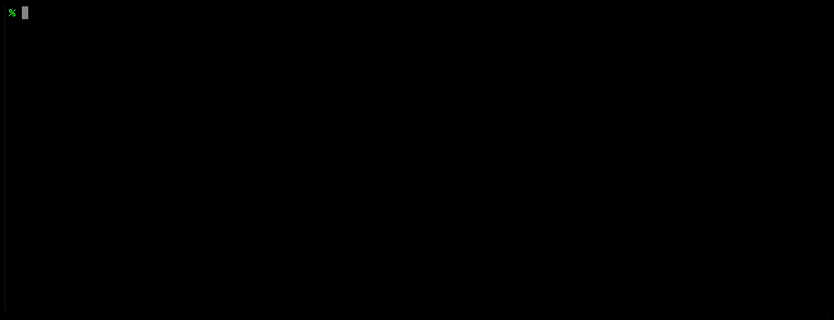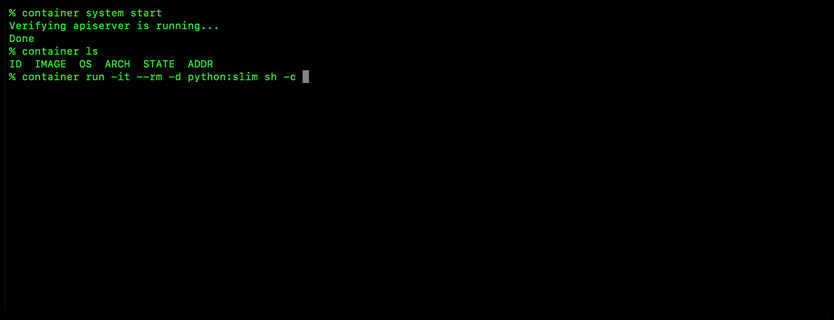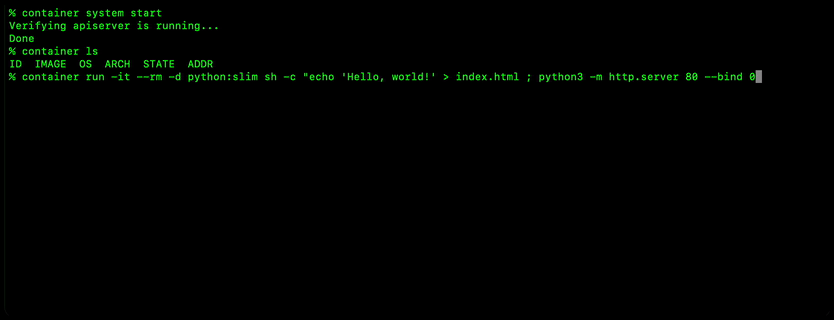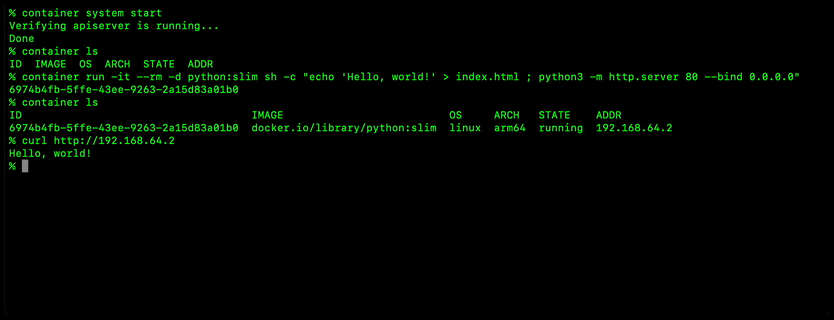
container system start,然后container run --rm alpine echo hello。
仓库当前数据:最新 release 1.5.0,累计 24 个 release,贡献者 117 人。
三、技术机制:一容器一 VM,深度整合 macOS
技术概览文档把架构讲得很清楚:
- 每个容器一个轻量 VM:用最小化的核心工具与动态库,既获得完整虚拟机的隔离性,又压低资源占用与攻击面;
- 隐私:挂载数据时只把必要数据挂进对应 VM(共享 VM 方案则要把”将来可能用到的所有数据”预先挂进去);
- 性能:比完整 VM 省内存,启动时间与共享 VM 里的容器相当;
- 整合 macOS 关键技术:Virtualization framework(管 Linux VM 与设备)、vmnet framework(管虚拟网络)、XPC(进程间通信)、Launchd(服务管理)、Keychain(registry 凭证)、统一日志系统;
- 进程结构:CLI →
container-apiserver(launch agent,随system start/stop启停)→ 若干 XPC helper(container-core-images管镜像、container-network-vmnet管网络),每个容器再单独起一个container-runtime-linuxhelper。

四、关键事实表
| 项目 | 官方口径 |
|---|---|
| 定位 | Mac 上以轻量 VM 运行 Linux 容器的工具 |
| 语言 | Swift(98.2%) |
| 许可证 | Apache-2.0 |
| 镜像标准 | OCI 兼容,可互通 registry |
| 运行模型 | 每个容器一个轻量 Linux VM |
| 硬件要求 | Apple silicon Mac |
| 系统要求 | macOS 26(macOS 15 有限制) |
| 最新版本 | 1.5.0 |
| 版本语义 | 产品版本,非语义化版本 |
| 实验特性 | 如 k8s 子命令,可能变动 |
五、口径偏差与官方自己承认的局限
这一节是本文重点——苹果官方文档坦白了不少 nuance:
- 功能仍在补齐。技术概览原话:“many common containerization features remain to be implemented”。它目前只提供构建与运行容器的基础能力,许多常见容器功能还没做完。
- 内存回收不彻底(memory ballooning 只部分支持)。macOS 虚拟化框架对内存气球技术支持不全:容器里进程归还给 Linux 的内存页,不会交还给宿主机。官方举例:你用
--memory 16g起容器,活动监视器里可能只看到占 2GiB;但跑多个吃内存的容器后,你可能需要偶尔手动重启容器来回收内存。 - macOS 15 上有硬限制。它依赖 macOS 26 的新虚拟化/网络特性:macOS 15 上 vmnet 只能提供”容器之间互相隔离”的网络,容器间无法通过虚拟网络通信;所有容器只能挂默认网络,
--network选项直接报错;且官方明确”不打算修复只能在 macOS 26 复现的问题”。 - 版本号不是 SemVer。README 写明”release versions are product versions, not semantic versions”,跨大版本升级可能需要特定升级路径。
- 实验性特性不保证向后兼容。如 k8s 子命令标记为 experimental,可能随意改动。
六、适用 / 不适用场景
适合:
- Apple 芯片 + macOS 26 的开发者,想要比 Docker Desktop 隔离性更好、更轻量的本地容器体验;
- 在意隐私、希望只挂载必要数据进 VM 的场景;
- 需要与现有 OCI 镜像/registry 生态无缝互通的团队。
不适合:
- 仍在 macOS 15、需要容器间网络通信或多网络的开发者——功能残缺;
- 需要成熟、完整容器特性(网络、存储、编排全家桶)的生产级工作流;
- Intel Mac 用户——根本不支持;
- 对内存回收敏感、又不愿定期重启容器的场景。
七、客观分析:优势与意义
优势: 官方原生、每容器独立 VM 隔离性强、OCI 生态兼容、Swift 编写轻量、深度整合 macOS 虚拟化与安全框架、Apache-2.0 开源。
局限: 早期功能未齐、内存页不回收需手动重启、强依赖 macOS 26、macOS 15 容器间无法通信、非语义化版本、k8s 等特性实验性。
它意味着什么: Apple Container 是苹果在本地容器生态里的一次”正名”——不再只是”兼容 Docker”,而是按自己的虚拟化框架重新设计容器运行模型。它对标的不是 Kubernetes,而是Mac 开发者桌面上的那个 Docker Desktop。一个容器一个 VM 的路线,与本文前面提到的 Kedge(硬件隔离 VM + 缩容到零)在哲学上一脉相承:隔离粒度从”共享内核容器”走向”轻量 VM”。不过鉴于其 macOS 26 硬依赖与内存回收缺陷,现阶段它更像”值得关注的官方新选项”,而不是立刻替换 Docker Desktop 的理由——尤其当你的工作流依赖容器间网络时。